Client story Insight adopte Microsoft 365 E5 comme plateforme de sécurité mondiale
TÉMOIGNAGE CLIENT
Insight s'inspire de sa propre méthode et adopte Microsoft 365 E5 comme plateforme de sécurité mondiale
Client
Insight Enterprises est le Solutions Integrator de premier plan, qui aide à résoudre les défis technologiques de ses clients en associant le matériel, les logiciels et les services adéquats.

Secteur d'activité : Solutions de technologies de l'information (IT)
Défi
Face à la recrudescence des menaces, Insight a dû repenser sa stratégie de sécurité, en abandonnant une approche fragmentée de type « best-of-breed » au profit d'une plateforme unifiée capable de protéger les terminaux, d'améliorer la visibilité et d'évoluer au rythme des besoins de l'organisation.
Résultats
L'adoption de Microsoft 365 E5 a permis à Insight de stimuler l'innovation, de renforcer l'efficacité et d'acquérir un avantage concurrentiel — transformant ainsi à la fois son équipe de sécurité et l'ensemble de l'organisation.
Le parcours d'Insight en tant que grande entreprise adoptant la licence E5 s'avère particulièrement pertinent pour toutes les organisations désireuses d'accroître la maturité de leurs opérations de cybersécurité.
Les risques d'attaques ciblant la chaîne d'approvisionnement — mis en évidence par l'affaire SolarWinds en décembre 2020 — ainsi que les risques associés aux bibliothèques open source, tels que la vulnérabilité Java Log4j en décembre 2021, ont incité Insight à repenser l'ensemble de son programme de sécurité et ses outils d'exploitation de la cybersécurité. La maturité de nos équipes de sécurité et l'intégration avec nos outils actuels ont été scrupuleusement étudiées, en mettant l'accent sur la protection de nos terminaux, la visibilité, la corrélation, la réponse aux incidents et la remédiation. Bâtir une solution combinant différents outils de pointe existants (« best-of-breed ») était une option très prisée, mais les contraintes de temps et l'intégration complexe qu'exigeait cette approche ont convaincu Insight d'opter pour une stratégie de plateforme. D'autres facteurs sont également entrés en ligne de compte, notamment la capacité de surveiller à la fois les ressources sur site et dans le cloud, ainsi que la possibilité d'ajouter de nouvelles fonctionnalités à mesure que nos équipes et nos besoins gagnaient en maturité.

Pourquoi nous avons choisi Microsoft 365 E5
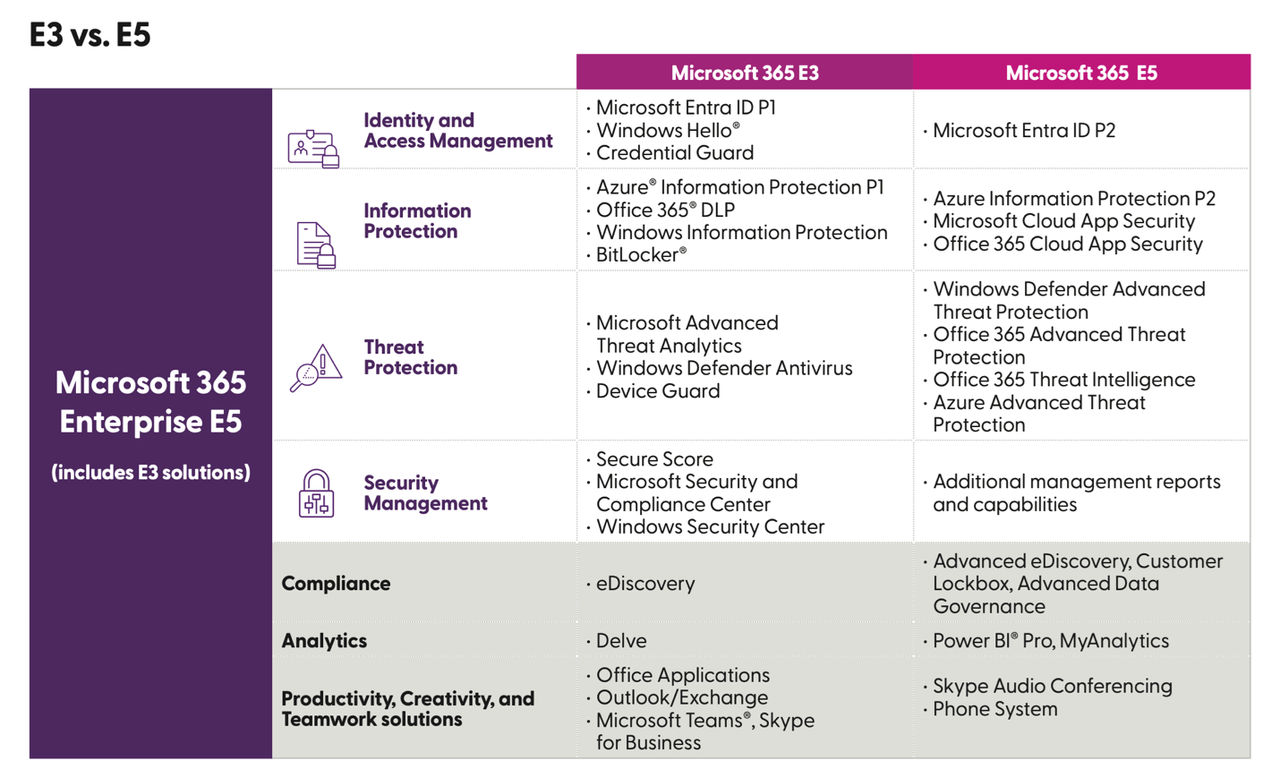
Le choix d'Insight de passer de son offre de licences Microsoft 365™ E3 à Microsoft 365 E5 reposait principalement sur des critères de sécurité. Les fonctionnalités de sécurité de l'offre E5 répondaient à l'ensemble de nos besoins immédiats tout en nous offrant d'importantes perspectives d'évolution, tandis que des caractéristiques additionnelles apportaient une valeur ajoutée à nos solutions de collaboration et de téléphonie existantes.
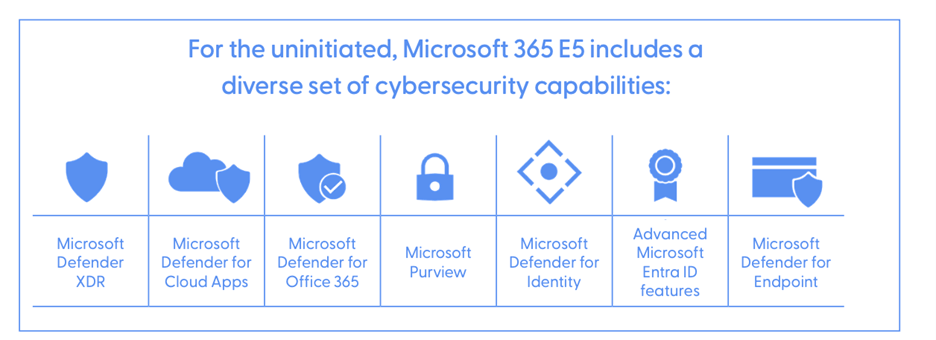
Passer de la licence E3 à la licence E5 représente un investissement non négligeable par collaborateur. Nous avons donc mené une étude approfondie rigoureuse pour comparer plusieurs autres plateformes de sécurité, leur coût total de possession (TCO), ainsi que les enjeux de couverture et d'intégration associés. En fin de compte, Microsoft 365 E5 s'est imposé comme le choix évident. Avec le soutien de notre comité de direction et de notre conseil d'administration, nous nous sommes engagés à réaliser cette migration et à utiliser la plateforme pour protéger notre marque, nos collaborateurs, nos clients et nos partenaires — s'inscrivant ainsi dans une démarche globale consistant à prévenir les incendies plutôt qu'à devoir les éteindre.
Ce qu'en disent nos dirigeants…
“Nous avons remplacé de multiples produits et services par une plateforme unique génératrice de valeur pour notre organisation. En considérant l'ensemble de ses composants et la capacité de notre équipe à en exploiter efficacement les fonctionnalités, nous estimons qu'il s'agit d'un investissement judicieux.”

James Morgado
CFO, Insight
“Nous nous sommes tournés vers Microsoft à un moment où sa plateforme gagnait rapidement en maturité et s'enrichissait de nouvelles fonctionnalités. En fin de compte, cela nous a apporté davantage d'intégrations et de fonctionnalités de produits, mais nos équipes ont dû faire preuve d'une grande adaptabilité lors des changements de consoles d'administration et de dénominations de produits. J'ai le sentiment que la situation s'est stabilisée aujourd'hui.”
Don Quigley
Directeur de la sécurité de l'information, Insight
“Nous avons été parmi les premiers adoptants de nombreuses fonctionnalités de la plateforme, notamment Sentinel, Defender, Purview et Security Copilot, pour ne citer qu'elles. Dans certains cas, il nous a fallu ouvrir la voie, mais le fait de partager les enseignements que nous en avons tirés facilite le parcours de ceux qui nous succèdent.”

Jason Rader
CISO, Insight
Notre approche
Une fois l'acquisition des licences et des droits d'utilisation finalisée, le véritable travail a commencé. Comme on peut l'imaginer, l'intégration d'une nouvelle plateforme, la migration depuis des systèmes existants et l'opérationnalisation de nouvelles fonctionnalités exigent du temps.
Voici les étapes clés de notre déploiement et de notre adoption :
- Définition de politiques initiales pour régir l'authentification, le filtrage des e-mails, la posture de sécurité des terminaux, la prévention des pertes de données (DLP) et la classification des données
- Déploiement des agents Defender for Endpoint sur tous les terminaux afin de remplacer la solution existante d'Endpoint Detection and Response (EDR)
- Implémentation de Microsoft Sentinel en tant que système SIEM (Security Information and Event Management) et configuration de la rétention des journaux de 90 jours à un an pour accroître la visibilité et corréler les attaques silencieuses et progressives (« low and slow »)
- Configuration de politiques d'accès conditionnel explicites et basées sur les risques afin de n'autoriser l'accès aux ressources internes qu'à des utilisateurs et machines spécifiques
- Mise en place immédiate d'une authentification multifacteur (MFA) de niveau 1 par SMS pour tous les utilisateurs dans le monde entier, puis évolution progressive (en fonction de l'adoption par les utilisateurs) vers une MFA résistante au phishing pour tous les collaborateurs via l'application Authenticator et les clés d'accès (Passkeys)
- Élargissement de la couverture grâce à Defender for Servers (pour Linux® et Windows®)
- Ajout de capteurs Defender for Identity sur tous les contrôleurs de domaine
- Utilisation de Microsoft Purview pour étiqueter et protéger les données sur les sites SharePoint® de l'entreprise
- Activation du partage de données entre les différents composants de détection avancée des menaces et la console Defender XDR pour agréger les signaux et les données de détection
- Automatisation des flux de travail de sécurité et des corrélations en exploitant les capacités d'IA de Security Copilot
- Exploitation d'outils d'évaluation intégrés (simulations de phishing) pour garantir le respect des meilleures pratiques
- Optimisation itérative continue des politiques, élargissement de la couverture et gestion des faux positifs pour garantir des alertes de meilleure qualité
Bénéfices et résultats
L'investissement d'Insight dans la plateforme de sécurité de Microsoft, y compris Microsoft 365 E5, a eu un impact majeur. L'accès à une technologie de pointe, associé à une équipe dédiée, a joué un rôle déterminant dans la stimulation de l'innovation, de l'efficacité et de l'avantage concurrentiel — permettant ainsi à Insight de relever des défis complexes et de maintenir une confiance totale dans sa posture globale de sécurité. Cela a permis non seulement de transformer l'équipe de sécurité d'Insight, mais aussi d'apporter la sécurité nécessaire pour soutenir la transformation d'Insight dans son ensemble.
Le mot de la fin
La sécurité est un sujet complexe, et le parcours d'Insight reste propre à notre entreprise. Il existe une multitude de variables liées à votre infrastructure technologique actuelle ou à la culture de votre entreprise qui rendraient votre démarche totalement différente. Il est toujours préférable de s'appuyer sur un partenaire de confiance pour vous guider à travers les solutions disponibles et surmonter les obstacles.
Enseignements tirés
Étudiez le sujet en amont.
Comprenez l'impact du composant de sécurité que vous déployez sur l'activité et sur les utilisateurs. Un lancement précipité, même de la meilleure technologie, peut susciter du scepticisme et soulever des questions quant à la valeur de la sécurité. Adoptez une approche consultative avec les directions métiers.
Formez-vous et faites-vous accompagner.
L'équipe de sécurité interne d'Insight a collaboré avec nos consultants en sécurité clients pour appréhender l'arrivée de ces nouvelles fonctionnalités et intégrations. Cette synergie a garanti le succès du déploiement d'Insight tout en offrant un accès à des professionnels chevronnés qui maîtrisaient parfaitement les dernières fonctionnalités de la plateforme Microsoft.
Externalisez les tâches de sécurité sans valeur ajoutée pour votre équipe.
N'hésitez pas à faire appel à un prestataire de services managés. Chez Insight, nous utilisons les mêmes services managés XDR que ceux que nous proposons à nos clients. Cela nous garantit une couverture 24h/24, 7j/7, un accès aux technologies de pointe et un large éventail de compétences de haut niveau.
Continuez à vous perfectionner (Affûtez vos outils).
La plateforme de Microsoft comporte tellement d'aspects qu'il est facile de passer à côté de quelque chose lors de la première étape. Revenez en arrière, valisez les paramètres et recherchez les nouvelles fonctionnalités qui sont constamment ajoutées. Ces actions peuvent considérablement renforcer votre posture de sécurité.

Par Insight Editor / 11 Apr 2025 / Sujets: Security services , Microsoft 365 , Cybersecurity